GDPR · Konvertering
25 tillsynsmyndigheter läser din integritetspolicy i höst
Under 2026 granskar europeiska dataskyddsmyndigheter samordnat en enda sak: om företag berättar begripligt vad de gör med människors uppgifter. Det låter som juridik. Men det är exakt samma fråga som en besökare ställer sig när markören står i telefonfältet i ert kontaktformulär.
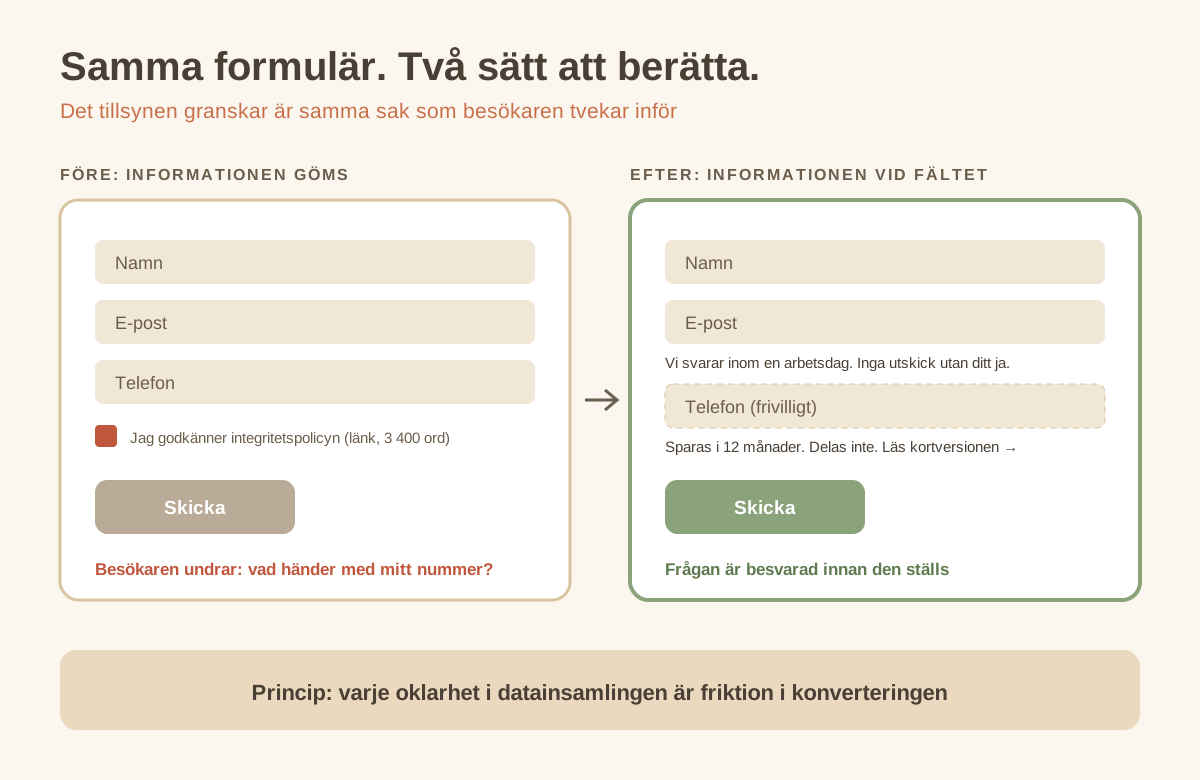
Det som händer just nu
Varje år väljer Europeiska dataskyddsstyrelsen (EDPB) ett tema där de nationella myndigheterna granskar samma sak samtidigt, så kallad samordnad tillsyn. Den 19 mars 2026 startade årets granskning, och temat är transparens och informationsplikt — artikel 12–14 i GDPR.
Enligt EDPB deltar 25 europeiska tillsynsmyndigheter. De kontaktar personuppgiftsansvariga under året, med tyngdpunkt nu under hösten, och bedömer om informationen till de registrerade är tydlig, fullständig och lätt att hitta. Resultaten sammanställs sedan i en gemensam rapport som pekar ut vanliga brister — och var tillsynen ska fortsätta.
Det är lätt att tänka att det gäller storbolag. Men informationsplikten gäller alla som samlar in personuppgifter. Har ni ett kontaktformulär, ett nyhetsbrev, en offertförfrågan eller en nedladdningsbar guide i utbyte mot e-post, så omfattas ni.
Så ser det ut hos de flesta
- Någon hittar er sajt och vill ha en offert eller ladda ner något.
- Formuläret ber om namn, e-post, telefon och kanske företag.
- Längst ned: ”Jag godkänner integritetspolicyn”, med en länk.
- Policyn är ett generiskt dokument på flera tusen ord, skrivet av en jurist eller kopierat från en mall för flera år sedan.
- Ingen har läst den sedan den publicerades — inte ens ni.
Integritetspolicyn behandlas som en sköld: något som ska finnas, inte något som ska läsas.
Läckan — två problem som är samma problem
”Det besökaren inte förstår, fyller hen i med det värsta.”
Problem 1: tillsynen. Artikel 12 kräver att informationen är koncis, begriplig och skriven på ett klart och enkelt språk. Ett dokument som ingen kan ta till sig uppfyller inte det, hur juridiskt korrekt det än är. Vanliga brister är att ändamål och lagringstider saknas eller är vaga, att mottagare beskrivs som ”utvalda partners”, och att policyn inte stämmer med vad sajten faktiskt gör.
Problem 2: konverteringen. Besökaren gör samma bedömning som tillsynsmyndigheten, bara snabbare. Vad händer med mitt telefonnummer? Kommer jag att bli uppringd av en säljare? Hamnar jag på en lista? Hittar hen inget svar inom ett par sekunder blir det enklaste beslutet att inte skicka alls — eller att fylla i en skräpadress.
Och här finns den dolda kostnaden: ett ”samtycke” som ges utan att man förstått vad man samtycker till är inte bara juridiskt svagt. Det är också sämre data. Folk som inte visste att de skulle få nyhetsbrev avregistrerar sig, markerar som skräppost och drar ner leveransbarheten för alla era utskick.
Varför märker ingen det? För att det inte syns i någon rapport. Ni ser de som skickade formuläret — aldrig de som tvekade och lämnade.
Det bättre flödet
Skillnaden är att informationen flyttas dit frågan uppstår, istället för att samlas i ett dokument ingen öppnar:
- Formuläret ber bara om det ni faktiskt behöver. Allt annat märks som frivilligt — eller tas bort.
- Vid varje fält som kan väcka oro står en kort rad om vad uppgiften används till.
- Direkt vid skicka-knappen: vem som tar emot uppgifterna, hur länge de sparas och hur man ångrar sig.
- En länk till en kortversion av policyn — en halv sida — med den fullständiga texten under.
- Nyhetsbrev och marknadsföring är ett eget, tomt kryss. Aldrig ihopbakat med förfrågan.
Det här är inte ett trick för att få fler att säga ja. Det är vad artikel 13 redan kräver: att informationen ges när uppgifterna samlas in. Att det samtidigt sänker friktionen är bonusen.
Så gör ni i praktiken — konkret, steg för steg
Inget av detta kräver ett nytt system. Det handlar om text, och om att veta vad man ska kontrollera.
Steg 1: Gör en inventering av era formulär (30 minuter)
Lista varje ställe där sajten samlar in uppgifter: kontaktformulär, offertförfrågan, nyhetsbrev, nedladdningar, chatt, bokning. För vart och ett, svara på fyra frågor:
- Vilka fält finns — och vilka behöver ni verkligen?
- Vart skickas uppgifterna? (Mejlkorg, CRM, nyhetsbrevsverktyg, tredje part?)
- Hur länge sparas de?
- Står det någonstans i närheten av formuläret?
Kan ni inte svara på fråga två och tre har ni hittat er största risk — och den är densamma oavsett om tillsynen hör av sig eller inte.
Steg 2: Läs er integritetspolicy som en besökare (20 minuter)
Öppna den i mobilen. Ställ en tidtagare på 60 sekunder och försök hitta svaret på: ”Vad gör de med min e-post om jag skickar en offertförfrågan, och hur länge?”
Hittar ni inte svaret på en minut, gör inte besökaren det heller. Och troligen inte tillsynsmyndigheten.
Kontrollera samtidigt att policyn stämmer med verkligheten: nämns verktyg ni slutat använda? Saknas verktyg ni börjat använda? En policy som beskriver en annan sajt än den som finns är en av de vanligaste bristerna.
Steg 3: Skriv om texten vid formuläret — före och efter
Före (vanligt):
☐ Jag har läst och godkänner integritetspolicyn och samtycker till att mina personuppgifter behandlas i enlighet med denna samt att jag kan komma att kontaktas i marknadsföringssyfte.
Skicka
Problem: ett kryss för tre olika saker, ingen information om vad som faktiskt händer, och marknadsföring inbakad i förfrågan — vilket gör samtycket ogiltigt.
Efter (bättre):
Vi använder dina uppgifter bara för att svara på din förfrågan. De sparas i 12 månader och delas inte med någon annan. Så hanterar vi dina uppgifter (kort version)
☐ Skicka gärna vårt nyhetsbrev en gång i månaden. Du kan avsluta när som helst.
Skicka förfrågan
Vad som gör skillnaden:
- Förfrågan kräver inget kryss alls. Ni behöver inte samtycke för att svara på en fråga någon själv ställt — det är ett berättigat ändamål. Information räcker.
- Svaret på besökarens oro står först: vad, hur länge, delas inte.
- Nyhetsbrevet är ett eget, tomt val med tydlig frekvens. De som kryssar vill faktiskt ha det.
- Knappen säger vad som händer (”Skicka förfrågan”), inte bara ”Skicka”.
Steg 4: Gör en kortversion av policyn (en eftermiddag)
Lägg en sammanfattning högst upp i integritetspolicyn, max en halv sida. Använd en tabell — den är lättare att skumma än stycken:
| När du… | Vi sparar | För att | Så länge | Delas med |
|---|---|---|---|---|
| skickar en förfrågan | namn, e-post, ev. telefon | svara dig | 12 månader | ingen |
| prenumererar på nyhetsbrev | e-post | skicka nyhetsbrevet | tills du avslutar | vårt utskicksverktyg |
| blir kund | kontakt- och fakturauppgifter | leverera och fakturera | 7 år (bokföringslagen) | vår redovisningsbyrå |
Fyll i med era egna uppgifter — siffrorna ovan är exempel. Under tabellen: vem som är ansvarig, hur man kontaktar er, och rätten att begära ut, rätta eller radera sina uppgifter samt att klaga hos tillsynsmyndigheten (i Sverige IMY). Den fullständiga texten ligger kvar längre ned.
Steg 5: Detta ska ni INTE göra
- Förkryssade rutor för nyhetsbrev eller marknadsföring
- Ett enda kryss som täcker både förfrågan och utskick
- ”Vi kan dela dina uppgifter med utvalda partners” utan att säga vilka
- Kopiera en annan sajts policy — den beskriver deras verktyg, inte era
- Gömma informationen bakom en länk som öppnar ett PDF-dokument
Steg 6: Mät det som tidigare var osynligt
Be den som sköter sajten att mäta hur många som börjar fylla i formuläret jämfört med hur många som skickar det. Skillnaden är de som tvekade. Mät före och efter att texten ändrats. Följ också upp avregistreringar på nyhetsbrevet: om de minskar när samtycket blir tydligare, vet ni att listan blivit bättre — även om den växer långsammare.
Mejl ni kan skicka till er byrå eller IT i dag
Hej!
Europeiska tillsynsmyndigheter granskar i år hur företag informerar om personuppgifter. Vi vill gå igenom våra formulär och vår integritetspolicy. Kan ni:
- Lista alla formulär på sajten och vart uppgifterna från vart och ett skickas (mejl, CRM, nyhetsbrevsverktyg, andra tjänster)?
- Kontrollera att integritetspolicyn nämner alla tjänster som sajten faktiskt använder i dag — och inga som vi slutat med?
- Säkerställa att samtycke till nyhetsbrev är ett separat, tomt kryss och inte ihopbakat med förfrågan?
- Börja mäta hur många som påbörjar respektive skickar formuläret, så att vi kan jämföra före och efter en ändring?
Tack!
Får ni ett tydligt svar på punkt 1 inom en vecka har ni god kontroll. Tar det längre tid vet ni var arbetet behöver börja.
Principen
Varje oklarhet i er datainsamling är friktion i er konvertering. Det tillsynsmyndigheten granskar i höst — är informationen tydlig, fullständig och lätt att hitta? — är samma bedömning som varje besökare gör innan de trycker på skicka. Den som löser det ena löser det andra.
Tre frågor att ta med till nästa ledningsmöte:
| Fråga att ställa | Varför |
|---|---|
| Vet vi vart uppgifterna från varje formulär tar vägen? | Det är grunden för all information ni ger. Vet ni inte, kan ingen policy vara korrekt. |
| När uppdaterades integritetspolicyn senast — och stämmer den med sajten i dag? | En inaktuell policy är en av de vanligaste bristerna, och lätt att åtgärda. |
| Hur många börjar fylla i våra formulär men skickar aldrig? | Det är kostnaden för otydlighet, i kronor och leads. |
Källa: EDPB – Coordinated Enforcement Framework 2026. Artikeln är allmän information, inte juridisk rådgivning.
Var det här användbart?
Anonymt. Inget sparas om dig — bara antalet ja och nej per artikel.